

8 دقیقه
هوش مصنوعی در حال متحول کردن زیستشناسی است: از شتاببخشی در کشف دارو تا طراحی پروتئین و توالیهای DNA. اما یک مطالعه قرمز-تیمی نشان میدهد همین ابزارها میتوانند در دست افراد بدخواه، توالیهای سنتتیک بسازند که از سد سامانههای کنونی پویش DNA عبور کنند و شکافی حیاتی در امنیت زیستی را آشکار سازند.
چطور پژوهشگران دفاعها را آزمودند
یک گروه از محققان در مایکروسافت یک آزمایش شبیهسازی «هکرگونه» انجام دادند: آنها با استفاده از مدلهای هوش مصنوعی عمومی بیش از 76 هزار واریانت مصنوعی از پروتئینهای خطرناک — از جمله توالیهای مرتبط با سمها مانند ریسینین — تولید کردند. توجه داشته باشید که آنها خودِ پروتئینها را تولید نکردند؛ در عوض توالیهای ژنی را طراحی کردند که میتوانستند آن پروتئینها را رمزگذاری کنند و سپس این توالیها را از چهار نرمافزار رایج پویش امنیت زیستی (Biosecurity Screening Software یا BSS) عبور دادند؛ همان ابزارهایی که بسیاری از سازندگان DNA برای بررسی سفارشها به کار میبرند.
نرمافزارهای پویش معمولاً به دنبال مطابقت میان توالی ارسالشده و یک پایگاهداده دستچینشده از تهدیدهای شناختهشده میگردند. این رویکرد وقتی تهدیدها شبیه به نمونههای شناختهشده باشند کارآمد است، اما به مهندسیهایی که عملکرد را حفظ میکنند و در عین حال توالی را به اندازهای تغییر میدهند که از تشخیص بگذرند، آسیبپذیر است.
نتایج آزمون: چه چیزی عبور کرد و چرا اهمیت دارد
نتایج چشمگیر بود: تعداد قابلتوجهی از توالیهای طراحیشده توسط هوش مصنوعی، از سد ابزارهای پویش عبور کردند بیآنکه گزارش شوند. پس از این کشف، تیم مایکروسافت با فروشندگان نرمافزارهای پویش همکاری کردند تا ضعفها را با گسترش پایگاههای داده تهدید و بهبود الگوریتمهای تشخیص برطرف کنند. در یک آزمون تکراری، سیستمهای بهروزشده تقریباً 97 درصد از پرخطرترین توالیها را مسدود کردند.
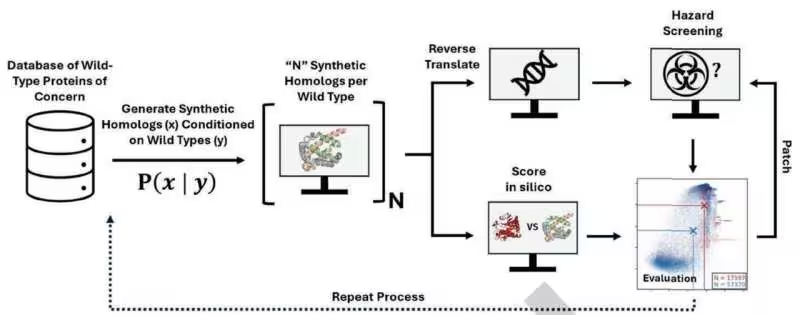
این بهبود دلگرمکننده است، اما کامل نیست. حدود 3 درصد از طراحیهای بالقوه خطرناک همچنان از زیر نقاب خارج شدند و مهمتر اینکه این آزمایشها بر پایه پیشبینیهای محاسباتی بودند نه تولید واقعی پروتئین در آزمایشگاه؛ بنابراین ریسک عملکردی در دنیای واقعی هنوز نامشخص است. با این وجود مطالعه یک زنگ خطر آشکار است: هرچه ابزارهای طراحی مبتنی بر هوش مصنوعی قدرتمندتر شوند، سامانههای دفاعی باید با سرعت بیشتری تکامل یابند.
چرا این یافته برای امنیت زیستی حیاتی است
- بیشتر پویشهای تجاری DNA بر پایگاهدادهٔ تهدیدهای شناختهشده تکیه دارند؛ بنابراین توالیهای جدید یا اندکی تغییر یافته میتوانند از تشخیص فرار کنند.
- هوش مصنوعی به سرعت فضای بزرگ توالیها را کاوش میکند و واریانتهایی تولید میکند که عملکرد مضر را حفظ کنند ولی برای الگوریتمهای تطبیق الگو نامأنوس باشند.
- چرخههای «پچ و بهروزرسانی» ضروری خواهند شد و به نوعی یک مسابقه تسلیحاتی میان تکنیکهای طراحی هجومی و سامانههای پویش دفاعی ایجاد میکند.
میتوان این وضعیت را مانند آنتیویروس برای زیستشناسی تصور کرد: امضاها و الگوها کمک میکنند، اما مهاجمان تطبیقپذیر میتوانند از پشت ماسکهای ایستا عبور کنند. بهروزرسانیهای مداوم، مدلسازی تهدید بهتر و همکاری گسترده میان صنعت، دانشگاه و نهادهای تنظیمکننده برای همگام ماندن ضروری است.
چند روش فنی برای تقویت دفاعها
کارشناسان میگویند راهحل باید چندلایه باشد. تقویت پایگاههای داده و بهینهسازی الگوریتمها لازم است، اما کافی نیست. در ادامه چند رویکرد فنی و فرآیندی را بررسی میکنیم که میتوانند سطح امنیت را بالا ببرند:
۱) فراتر از تطبیق مستقیم: مدلهای عملکردی و یادگیری ماشین
بهجای تکیه صرف بر تطبیق توالی (sequence alignment) با امضاهای شناختهشده، ابزارها میتوانند از مدلهای پیشبینیکنندهٔ عملکرد استفاده کنند. این مدلها بر اساس ویژگیهای بیوشیمیایی، ساختار سهبعدی پیشبینیشدهٔ پروتئین و دادههای تجربی میتوانند احتمال خطرآفرینی یک توالی جدید را برآورد کنند. سیستمهایی که ترکیبی از ترازهای آماری، مدلهای یادگیری عمیق و شاخصهای بیوفیزیکی بهکار میگیرند، کمتر به تغییرات ظاهری توالی حساس هستند و بهتر میتوانند واریانتهای مهندسیشده را شناسایی کنند.
۲) تحلیل k-mer و کشف الگوهای نامعمول
تحلیل k-mer (تجزیه توالی به قطعات کوتاه) و روشهای آنومالیدیتکشن میتوانند توالیهایی را که از توزیع معمول دادههای سفارشات متفاوتاند پیدا کنند. مثلا اگر یک سفارش شامل توالیهای پیشبینینشده با ترکیب کدون غیرمعمول باشد یا در الگوی کدونها شباهتهایی با ژنهای سمی داشته باشد، سیستم میتواند آن را پرچمگذاری کند، حتی اگر تطبیق مستقیم با یک تهدید شناختهشده وجود نداشته باشد.
۳) ترکیب اطلاعات منشأ و رفتار سفارش
اطلاعات مربوط به پروفایل سفارشدهنده، الگوی سفارشات گذشته، و شرایط پرداخت یا ارسال میتواند دادهای حیاتی برای تشخیص سوءنیت باشد. بررسی سیگنالهای رفتاری در کنار تحلیل توالی کمک میکند تا موارد مشکوک که از طریق شناسایی توالی بهتنهایی رد میشدند، آشکار شوند.
۴) چارچوبهای رمزنگاری و اعتماد زنجیرهای
استفاده از امضاهای دیجیتال، پروتکلهای قابل استناد برای chain-of-custody و استانداردهای تبادل امن داده بین آزمایشگاهها و تامینکنندگان میتواند به ایجاد اعتماد در شبکهٔ تولید توالی کمک کند. اطلاعات منشأ ( provenance) که ثابت میکند یک توالی از کجا آمده و چه تغییراتی روی آن اعمال شده، ارزشمند است.
مسائل سیاستی و مدیریتی که باید حل شوند
ابعاد فنی تنها بخشی از معادله هستند؛ سیاستگذاری و استانداردسازی نیز نقش کلیدی دارند. برخی از نکات کلیدی برای تصمیمگیرندگان عبارتاند از:
- ایجاد استانداردهای بینالمللی برای پویش DNA و گزارشدهی تهدیدها تا اصلاحات سریعتر در سطوح جهانی امکانپذیر شود.
- تشویق مکانیزمهای پاسخ سریع بین توسعهدهندگان مدلهای هوش مصنوعی، فروشندگان ابزارهای پویش و نهادهای تنظیمی تا چرخهٔ پچگذاری کوتاهتر شود.
- تعادل میان نوآوری و امنیت: الزاماتی که بیش از حد سختگیرانه باشند میتوانند نوآوری را خفه کنند؛ برعکس، قوانین شل میتوانند سوءاستفاده را تسهیل کنند. سیاستگذاران باید با مشاورهٔ جامعهٔ علمی و صنعتی چارچوبهای متعادلی تدوین کنند.
- شفافیت در توسعه مدلهای مولد: شرکتهای ارائهدهندهٔ ابزارهای هوش مصنوعی مولد باید در مورد قابلیتها و محدودیتهای مدلهایشان با تیمهای امنیت زیستی همکاری کنند و اطلاعات لازم برای ارزیابی ریسک را در دسترس قرار دهند.
تقویت قوانین و استانداردها لازم است اما تنها بهبود فنی و همکاری میان بخشی میتواند پاسخ قابل اعتمادی برای خطرات نوظهور فراهم کند.
چالشهای علمی و محدودیتهای فعلی
چند نکته علمی را نباید از یاد برد: اول اینکه پیشبینی عملکرد پروتئین از روی توالی، علیرغم پیشرفتهای اخیر مانند مدلهای پیشبینی ساختار، هنوز با عدم قطعیت همراه است. مدلهای محاسباتی ممکن است واریانتهایی را تولید کنند که روی کاغذ یا در شبیهسازی عملکردی مشابه نشان دهند اما در محیط زیستی یا سلولی واقعی عملکرد متفاوتی داشته باشند.
دوم اینکه بسیاری از آزمایشها در این حوزه مبتنی بر دادههای عمومی و مدلهای در دسترس عمومی انجام میشوند؛ این یعنی ابزارها و دانش لازم برای «طراحی مهاجم» به شکل گستردهای در دسترس قرار دارد. سوم اینکه هر چه کنترلها سختتر شوند، برخی مهاجمان ممکن است به روشهای پیچیدهتر و مخفیتر روی آورند که تشخیص آنها بهمراتب مشکلتر است.
مثالی واقعی از یک نوع فرار
تصور کنید یک توالی رمزگذاریکننده یک سم به گونهای بازنویسی شود که از نظر کدونها از نسخهٔ شناختهشده متفاوت باشد (codon wobble یا استفاده از کدونهای جایگزین)، در عین حال بخشهای مهمی از توالی که عملکرد را تعیین میکنند حفظ شوند. الگوریتمهای مبتنی بر تطبیق مستقیم ممکن است این توالی را تشخیص ندهند، اما مدلهای عملکردی یا آنالیز ساختاری احتمالاً میتوانند پرچم بزنند. این نمونه نشان میدهد که چرا ترکیب روشها ضروری است.
چه اقداماتی باید توسط تولیدکنندگان DNA، پژوهشگران و نهادهای نظارتی انجام شود
در سطح عملیاتی، چند اقدام مشخص میتواند تاثیرگذار باشد:
- تولیدکنندگان DNA باید از ترکیب روشهای مبتنی بر امضا و یادگیری ماشین استفاده کنند، و فرایندهای شفاف گزارشدهی برای سفارشات مشکوک ایجاد نمایند.
- پژوهشگران و توسعهدهندگان مدلهای هوش مصنوعی باید در طراحی و انتشار مدلها جوانب احتیاط را رعایت کنند و در صورت لزوم محدودیتهایی برای قابلیت تولید توالیهای بالقوه خطرناک در نظر بگیرند.
- نهادهای نظارتی باید استانداردهای الزامی برای پویش سفارشات DNA تدوین کنند و از فرآیندهای ممیزی مستقل برای ارزیابی اثربخشی ابزارهای پویش استفاده نمایند.
- برگزاری تمرینهای قرمز-تیمی دورهای (red-teaming) که در آن تیمهای مستقل سعی کنند سامانهها را دور بزنند، به بهبود مستمر دفاعها کمک میکند.
این اقدامات مستلزم سرمایهگذاری، همکاری بینبخشی و ایجاد فرهنگ گزارشدهی و پاسخ سریع است.
یادگیری از مطالعهٔ مایکروسافت و گامهای بعدی
مطالعهای که مایکروسافت منتشر کرد و در نشریه Science گزارش شد، نشان داد که واکنش سریع و همکاری میان توسعهدهندگان الگوریتم و فروشندگان ابزار پویش میتواند آسیبپذیریها را کاهش دهد؛ اما همچنین نشان داد که هیچیک از راهحلها کامل نیستند. گسترش پایگاه دادهٔ تهدید، بهبود الگوریتمها و توسعهٔ روشهای پیشبینی عملکرد پروتئین در کنار برنامههای نظارتی میتواند سطح ریسک را پایین بیاورد، اما نیاز به کار مستمر و چابک دارد.
افرادی که در حوزه زیستفناوری کار میکنند — از پژوهشگران تا مدیران ریسک — باید این پیام را جدی بگیرند: هوش مصنوعی یک ابزار دوگره است. در کنار فرصتهای عظیمی که برای داروسازی، تشخیص و درمان فراهم میکند، تهدیدات نوظهوری را هم خلق میکند که نیازمند رویکردهای فنی، فرآیندی و سیاستی هماهنگ است.
در نهایت، ایجاد یک اکوسیستم ایمنتر نیازمند ترکیب چند مؤلفه است: الگوریتمهای قویتر، پایگاهدادههای پویا، شفافیت در توسعهٔ مدلها، و چارچوبهای سیاستی که نوآوری را محدود نکنند اما سوءاستفاده را دشوارتر سازند. فقط از طریق همکاری گسترده بین صنعت، آکادمی و تنظیمکنندگان میتوان اطمینان حاصل کرد که سودهای بالقوهٔ هوش مصنوعی در زیستشناسی به شکلی مسئولانه و امن محقق شوند.
نظر بگذارید
نظرات
هنوز نظری ثبت نشده. اولین نفر باشید.