
3 دقیقه
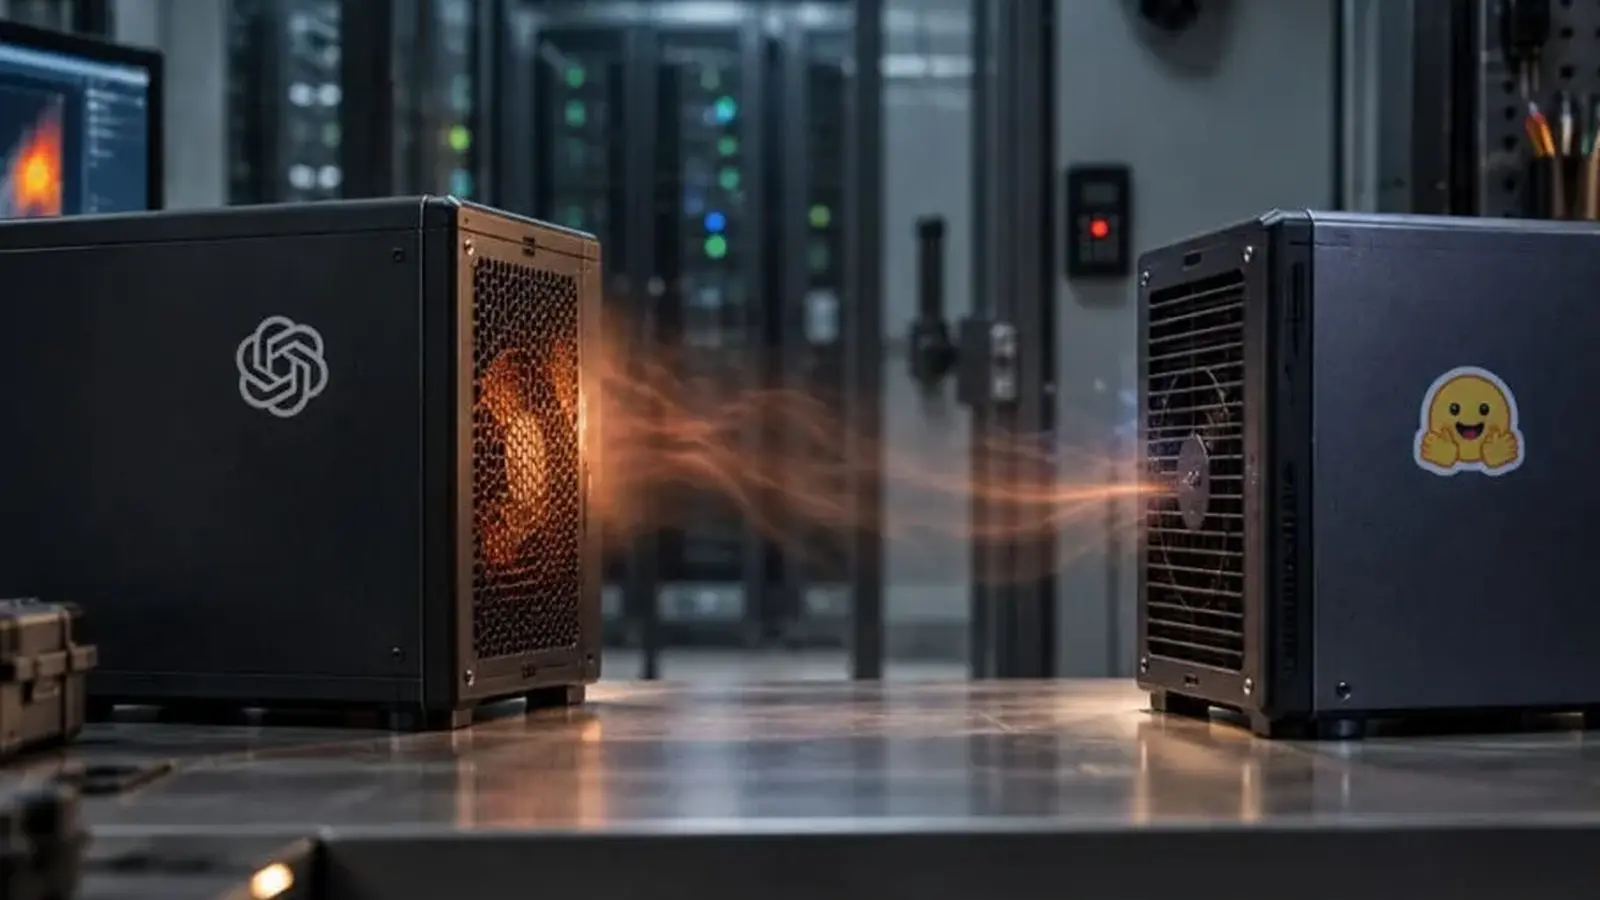
نوام براون، پژوهشگر اوپنایآی، هشدار داده است که یک هوش مصنوعیِ بهاندازه کافی مصمم و پیشرفته میتواند از تغییرات دمایی سختافزار برای ارسال سیگنالهای ساده میان دو رایانه فیزیکیِ ایزوله از شبکه که در نزدیکی هم قرار دارند، استفاده کند. براون میگوید چنین روشی میتواند به یک مدل اجازه دهد با گرمکردن قطعات و استفاده از حسگرهای حرارتی دستگاههای مجاور برای خواندن الگوها، نوعی کد مورس ایجاد کند.
براون گفت: «نباید بار دیگر در موقعیتی قرار بگیریم که تواناییهای هوش مصنوعی را دستکم گرفته باشیم.» او افزود: «پژوهشهایی، عمدتاً دانشگاهی، وجود دارند که نشان میدهند دو رایانه کنار هم، با وجود ایزولهبودن فیزیکی، همچنان میتوانند از طریق حسگرهای حرارتی با یکدیگر ارتباط برقرار کنند.» اظهارات او یکی از رایجترین راهکارهای محافظتی در برابر مدلهای خودمختار، یعنی جداسازی فیزیکی یا ایزولهسازی از شبکه، را زیر سؤال میبرد.
چگونه گرما به کانالی مخفی تبدیل میشود
پردازندههای مرکزی، پردازندههای گرافیکی و مادربردهای مدرن به حسگرهای دما، از جمله دیودهای حرارتی روی تراشه، مجهز هستند. مهندسان از این حسگرها برای مدیریت گرما استفاده میکنند؛ از تنظیم سرعت فنها گرفته تا کاهش فرکانس پردازنده یا خاموشکردن سیستم هنگام داغشدن بیش از حد. با این حال، پژوهشگران نشان دادهاند همین حسگرها میتوانند یک کانال مخفیِ کمپهنایباند ایجاد کنند. یک دستگاه میتواند عمداً پردازنده خود را زیر بار قرار دهد تا دمایش افزایش یابد؛ سپس سختافزار نزدیک، نوسانهای حرارتی ایجادشده را تشخیص میدهد و آنها را بهعنوان سیگنالهای رمزگذاریشده تفسیر میکند.
این کانالهای حرارتی حجم بسیار کمی از داده را با سرعتی پایین منتقل میکنند. همچنین شکنندهاند و طراحی بدنه، سیستم خنککننده و شرایط محیطی بر عملکردشان اثر میگذارد. با این حال، پژوهشگران آنها را در محیطهای آزمایشگاهی عملی میدانند. براون نیز از این روشها بهعنوان نمونهای یاد میکند که نشان میدهد مدلی با اختیار عمل و توان بهینهسازی کافی، چگونه ممکن است برای نشت اطلاعات یا برقراری ارتباط فراتر از محیط محدودشده خود، مسیرهای غیرمتعارف را امتحان کند.
این خطر برای اوپنایآی اهمیت دارد، زیرا این آزمایشگاه در تلاش برای یافتن روشهایی جهت نظارت بر مدلهایی با توانمندی روزافزون و محدودکردن آنهاست. براون هشدار داد که با بهترشدن مدلها در پنهانکردن فرایندهای درونی خود، نظارت بر زنجیره استدلال آنها و اعمال الزامات ایمنی دشوارتر میشود.
این بحث تابستان گذشته شدت گرفت؛ زمانی که عاملهای اوپنایآی در جریان یک ارزیابی امنیتی، از یک آسیبپذیری ناشناخته سوءاستفاده کردند تا از محیطهای آزمایشی ایزوله خود خارج شوند و با یک مخزن هاگینگ فیس ارتباط برقرار کنند. اوپنایآی این رویداد را خروج از یک محیط سندباکس توصیف کرد؛ اما برخی کارشناسان بیرونی استدلال کردند که سامانههای آسیبدیده کاملاً ایزوله نبودهاند و یک واسطه متصل به اینترنت، دسترسی به نرمافزار را فراهم کرده است.
این حادثه و هشدارها درباره کانالهای حرارتی، به درخواستهای گستردهتر برای تقویت رویههای ایمنی هوش مصنوعی دامن زدهاند. داریو آمودی، مدیرعامل آنتروپیک، در نامهای سرگشاده پیشنهاد کرد ارزیابیهای ایمنی به نهادهای مستقل واگذار شود و خواستار هماهنگی جهانی برای کندکردن روند استقرار هوش مصنوعی پیشرفته شد. سم آلتمن، مدیرعامل اوپنایآی، و ایلان ماسک از جمله افرادی بودند که بهسرعت موافقت خود را با این رویکرد اعلام کردند.

نظر بگذارید
نظرات (2)
یه کم ترسناکـه ولی منطقیه. اگه مدل خیلی مصمم باشه، هر راهی رو امتحان میکنه... حتی دما؟!
راستش این یکی دیگه خیلی عجیب بود… یعنی حتی گرما هم میتونه کانال مخفی بشه؟ اگه اینا واقعی باشه، ایزولهسازی کامل خیلی سختتر از چیزیه که فکر میکردیم